PUNTOS IMPORTANTES:
- El FBI responsabilizó a Corea del Norte por el robo de 6.300 millones de dólares, mientras el exchange restituyó el 90% del capital.
- La plataforma Binance destinó 6.340 millones en reservas corporativas para reponer los activos ilíquidos restantes sin trasladar costes financieros a sus clientes.
- El despliegue de software malicioso y las ventas forzadas provocaron severas caídas de mercado, castigando las cotizaciones de Bitcoin y Ethereum.
Durante la jornada del domingo, la plataforma de intercambio comenzó a restablecer las retiradas de capital de manera progresiva. Esta normalización técnica ocurrió en paralelo a los informes del FBI, cuyos investigadores atribuyeron la autoría del ataque al grupo cibernético estatal norcoreano TraderTraitor.
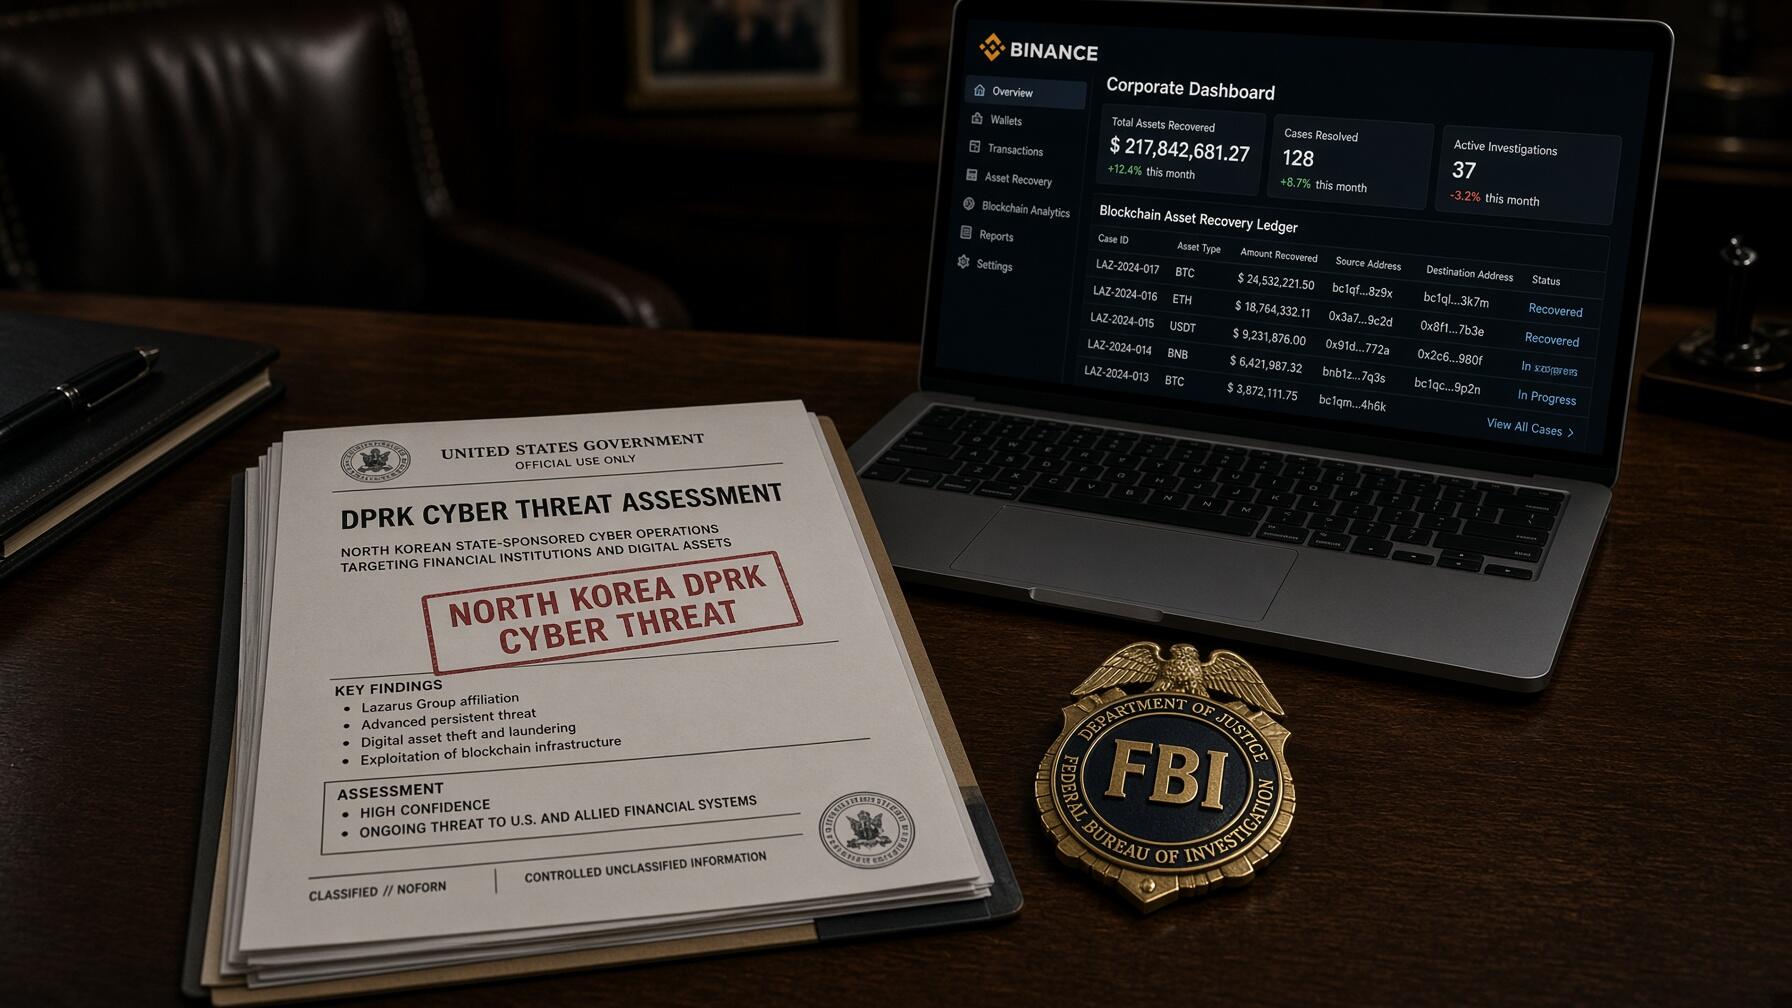
Binance confirmó que logró restituir el 90% del volumen monetario sustraído tras la histórica vulneración de sus sistemas informáticos. Dicho desfalco ascendió a 6.300 millones de dólares, consolidando un ciberataque sin precedentes que las autoridades federales vinculan directamente al régimen dictatorial de Corea del Norte.

Ese remanente del 10% corresponde a activos con menor liquidez de mercado, requiriendo un plazo de adquisición más prolongado según comunicó la empresa en X el sábado. Su co-CEO, Richard Teng, afirmó que asumirán la cobertura total restante, garantizando textualmente que:
«Los usuarios no soportarán el impacto financiero»
Si bien la compañía bloqueó preventivamente las operaciones de salida tras la intrusión, los protocolos técnicos comenzaron a rehabilitarse durante el domingo. Los portavoces institucionales aclararon que habilitarán los retiros por fases para garantizar la estabilidad técnica de los libros de órdenes.


Investigación federal y vínculos con el espionaje de Corea del Norte
Métricas del ciberataque y cobertura de fondos
- Pérdidas totales reportadas: El botín sustraído por los atacantes alcanzó 6.300 millones de dólares.
- Fondos corporativos movilizados: La dirección apartó 6.340 millones de dólares para resguardar a los usuarios.
- Reserva de emergencia utilizada: Parte del capital provino del fondo SAFU, valorado en 1.000 millones de dólares.
El FBI corroboró durante la tarde del sábado las sospechas preliminares emitidas por analistas de inteligencia y firmas forenses independientes. La agencia de seguridad nacional confirmó la autoría de TraderTraitor, identificándolo formalmente como un comando cibernético que opera bajo el patrocinio financiero del Estado norcoreano.
Según informes de inteligencia, esta facción delictiva forma parte de la organización Lazarus Group, ampliamente conocida en el ámbito de la seguridad informática. Dicha célula ganó notoriedad internacional en 2014 tras vulnerar a Sony Pictures en represalia por una película cómica que satirizaba al líder Kim Jong-un.
Oficialmente, el FBI comunicó textualmente que:

«Difunde información advirtiendo que Corea del Norte fue responsable del robo de más de 6.000 millones de dólares en activos virtuales contra Binance»
El comunicado formal precisó la ejecución del delito alrededor del 29 de octubre de 2026.
Maniobras de lavado en finanzas descentralizadas y rastreo de activos
En sus pesquisas adicionales, los peritos federales observaron a los miembros de TraderTraitor convirtiendo los fondos sustraídos hacia la red de Ethereum (ETH). Las autoridades prevén que los piratas intentarán blanquear el botín ilícito utilizando protocolos de finanzas descentralizadas y plataformas de intercambio instantáneo.
Dicho organismo policial exhortó formalmente a las compañías del sector privado para:
«Bloquear transacciones vinculadas o derivadas de las direcciones empleadas para el blanqueo»
Esta advertencia regulatoria busca asfixiar la liquidez clandestina de las billeteras digitales asociadas a las operaciones de la banda criminal.
Richard Teng calificó el suceso durante el viernes como un «ataque complejo» orquestado a través de un ordenador portátil infectado con programas malignos. Dicho software dañino borró deliberadamente los rastros informáticos de la intrusión, obstaculizando las auditorías forenses iniciales llevadas a cabo por peritos internacionales.
Para garantizar la solvencia patrimonial ante la emergencia, la plataforma apartó cerca de 6.340 millones de dólares procedentes de sus propios recursos corporativos. Esta provisión extraordinaria de liquidez garantizó el respaldo monetario inmediato para neutralizar el impacto del exploit y estabilizar el balance de la institución.
Reservas de emergencia y presión bajista sobre el ecosistema cripto
Tajantemente, la dirección corporativa reiteró ante la prensa financiera que su compromiso permanece inalterable al cubrir plenamente el perjuicio de los fondos robados. Dicha declaración pública buscó calmar la desconfianza generalizada, ratificando textualmente que:
«Binance cubrirá por completo el impacto de este incidente»
En términos de capital operativo, la recompra de tokens requirió una fracción de los 1.000 millones de dólares del fondo SAFU respaldado por reservas en Bitcoin (BTC). La firma combinó recursos de múltiples tesorerías, integrando su fondo de seguros de futuros para financiar la restitución de balances.
Esta vulneración histórica coincidió con crecientes advertencias analíticas sobre el avance vertiginoso de los modelos de inteligencia artificial y su impacto en protocolos criptográficos. Diversos especialistas temen que estas tecnologías puedan comprometer la seguridad informática, facilitando intrusiones complejas contra custodios centralizados en el mercado digital.
Apenas se confirmó la intrusión informática, la cotización de Bitcoin se desplomó casi un 5% mientras Ethereum retrocedió cerca del 6%. Por su parte, el token nativo BNB (BNB) sufrió un fuerte derrumbe bursátil de casi el 10%, reflejando el pánico temporal entre los operadores.
Corea del Norte demostró una elevada capacidad técnica para captar ingresos ilícitos frente a las severas sanciones internacionales que pesan contra sus programas balísticos y nucleares. La magnitud colosal de este ataque ratifica la sofisticación del régimen, consolidando al ciberespionaje como su principal mecanismo de financiamiento estatal.
FAQs
La plataforma comenzó a restablecer progresivamente los retiros de fondos y logró restituir el 90% del volumen sustraído. La dirección cubrió el impacto total de 6.300 millones de dólares utilizando reservas corporativas y recursos de su fondo de emergencia SAFU, garantizando que los usuarios no perdieran su dinero.
El FBI confirmó oficialmente que el ataque fue perpetrado por el grupo cibernético estatal norcoreano TraderTraitor, una facción vinculada a la red de ciberespionaje Lazarus Group.
La noticia desató un pánico temporal en el mercado que provocó caídas de casi el 5% en Bitcoin, un 6% en Ethereum y un derrumbe de cerca del 10% en el token nativo BNB.
Descargo de responsabilidad: Toda la información encontrada en Bitfinanzas es dada con la mejor intención, esta no representa ninguna recomendación de inversión y es solo para fines informativos. Recuerda hacer siempre tu propia investigación.