PUNTOS IMPORTANTES:
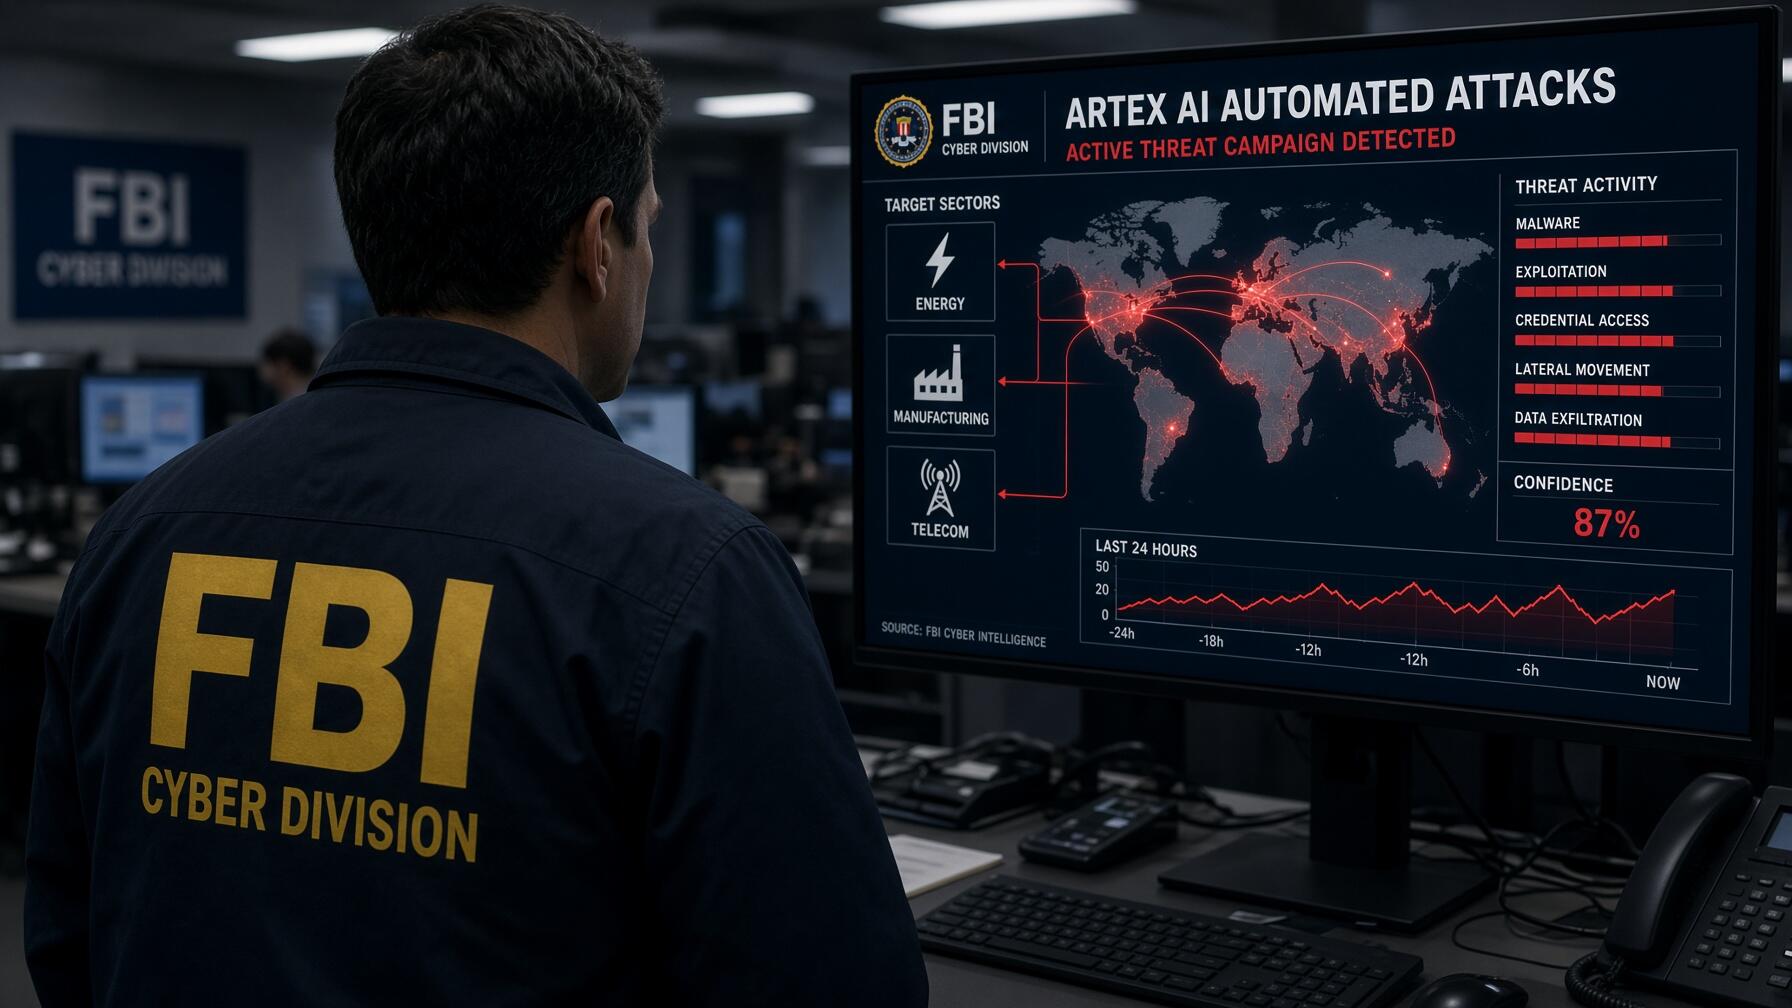
- El FBI alertó que actores maliciosos automatizan intrusiones mediante la herramienta ARTEX comprometiendo sistemas corporativos en menos de tres horas.
- Las campañas afectaron a 67.000 personas en instituciones financieras asiáticas mientras una brecha en ConnectWise expuso más de 2.250 organizaciones.
- Investigadores detectaron 1.600 consolas expuestas confirmando que modelos chinos como DeepSeek predominan por carecer de barreras operativas restrictivas.
El Buró Federal de Investigaciones (FBI) emitió una alerta urgente advirtiendo que piratas informáticos emplean ARTEX, una plataforma de código abierto impulsada por inteligencia artificial, para automatizar ciberataques. Desde agosto, estas intrusiones atacan sectores financieros, energéticos, manufactureros y de semiconductores, alcanzando acceso privilegiado en menos de tres horas.
Específicamente, las autoridades documentaron campañas contra entidades financieras de Corea del Sur que comprometieron datos personales de aproximadamente 67.000 personas. Asimismo, una intrusión en la cadena de suministro afectó a clientes de ConnectWise Cloud Backup, otorgando acceso remoto a más de 2.250 organizaciones vinculadas mediante agentes autónomos.
Escrito en lenguaje Go, este sistema convierte objetivos tácticos descritos en lenguaje natural en comandos ejecutables sin supervisión humana continua. Aunque su autor retiró el repositorio oficial en octubre, investigadores localizaron más de 1.600 consolas expuestas públicamente a principios de noviembre operando mediante copias paralelas.
Adopción de modelos lingüísticos externos y origen de la herramienta
Métricas de exposición cibernética y alcance del marco ARTEX
- Tiempo récord de intrusión: Ciertas incursiones alcanzaron acceso privilegiado en menos de tres horas.
- Víctimas en entidades financieras: Las campañas en Corea del Sur expusieron datos de 67.000 individuos.
- Contagio en cadena de suministro: El ataque a copias de seguridad afectó a 2.250 clientes vinculados.
- Infraestructura activa detectada: Especialistas rastrearon más de 1.600 consolas públicas expuestas en noviembre.
Frente a este escenario, la agencia estadounidense advirtió que esta arquitectura reduce drásticamente las barreras técnicas requeridas para ejecutar operaciones complejas simultáneas sobre múltiples objetivos. En consecuencia, instó a las empresas a restringir su exposición en internet, fortalecer los controles de identidad y conservar registros detallados de cualquier sospecha.

Dicho sistema carece de modelo propio y se conecta a proveedores externos como Anthropic PBC y OpenAI, además de alternativas chinas como DeepSeek, GLM, Grok y Kimi. El análisis forense revela que DeepSeek Flash predomina entre los atacantes por su bajo coste y ausencia de restricciones.
Identificado como Autumn-27, el desarrollador lanzó la herramienta en julio de 2026, acumulando entre 1.500 y 2.000 estrellas en diez semanas. Pese a que el creador eliminó el proyecto en octubre tras denunciarse abusos ilícitos, la plataforma sigue disponible libremente mediante espejos y versiones comerciales.
Vectores de riesgo sobre cadenas de suministro y sistemas periféricos
Los especialistas identifican amenazas severas en la velocidad operativa y la explotación de infraestructuras periféricas habitualmente desatendidas. Sus agentes autónomos automatizan el reconocimiento de sistemas secundarios como portales de proveedores, aplicaciones internas de empleados y servicios heredados con menor vigilancia defensiva que las aplicaciones principales.

Adicionalmente, la herramienta demostró capacidad para vulnerar cadenas de suministro complejas modificando infraestructuras de distribución móvil mediante credenciales expuestas en la nube. Al mapear sistemáticamente relaciones de confianza empresarial, los atacantes comprometen primero a un proveedor menor para saltar directamente hacia redes corporativas de alto valor.
Por último, la automatización permite que grupos con conocimientos técnicos limitados ejecuten campañas sofisticadas a gran escala. Aunque este software genera abundante ruido forense capaz de activar alertas tempranas, su velocidad de ejecución comprime drásticamente la ventana temporal disponible para articular una defensa corporativa coordinada.
Protocolo de indicadores dinámicos y trazabilidad en la nube
Ante posibles incidentes, el FBI recomienda verificar los indicadores de compromiso antes de bloquear direcciones IP que en entornos virtuales suelen reasignarse temporalmente a servicios legítimos. Asimismo, solicita a las organizaciones afectadas recopilar código fuente, capturas de consolas sospechosas y archivos de configuración del sistema.
Dichos reportes forenses deben incluir registros de autenticación anómala y actividad en Microsoft Corporation (MSFT) mediante Entra y Microsoft 365 que evidencien consultas secuenciales masivas. También resultan indispensables los registros de salida hacia pasarelas de modelos lingüísticos no autorizadas y patrones atípicos de facturación de tokens.
En el ámbito de la nube, conviene auditar movimientos en Amazon.com Inc. (AMZN) mediante AWS y validaciones en Azure, buscando cuentas nuevas, llaves SSH y herramientas de persistencia como BLOODALCHEMY o AdaptixC2. El informe final debe cuantificar usuarios afectados, volumen exfiltrado y pérdidas económicas intentadas.
Blindaje de accesos y preservación de evidencia corporativa
Operativamente, la prioridad defensiva inmediata exige inventariar cada aplicación expuesta en internet, confinando plataformas de respaldo y consolas administrativas hacia redes privadas seguras. Las empresas deben deshabilitar autenticaciones básicas obsoletas, exigir revisiones arquitectónicas antes de asignar direcciones públicas y proteger sus aplicaciones empresariales detrás de soluciones de Confianza Cero.
Respecto a la gestión de identidades, la guía exige aplicar el principio de mínimo privilegio y auditar inquilinos de Microsoft 365 buscando identificadores de ConnectWise. Resulta indispensable imponer límites de frecuencia en interfaces de programación, escanear repositorios en busca de secretos y rotar inmediatamente credenciales expuestas.
Frente a una intrusión sospechosa, los equipos deben preservar registros de Purview y SIEM sin demorar la contención urgente, revisando actividades desde al menos el 1 de octubre de 2026. Además, se recomienda mantener deshabilitadas las conexiones afectadas antes de eliminarlas para conservar intacta la evidencia forense.
FAQs
Es una plataforma de código abierto impulsada por inteligencia artificial que los piratas informáticos emplean para automatizar ciberataques, logrando acceso privilegiado en menos de tres horas.
Las campañas han comprometido entidades financieras en Corea del Sur y han afectado a miles de organizaciones a través de vulnerabilidades en la cadena de suministro como el caso de ConnectWise.
El FBI insta a las empresas a restringir su exposición en internet, fortalecer los controles de identidad mediante el principio de mínimo privilegio, proteger las aplicaciones con Confianza Cero y conservar registros forenses detallados.
Descargo de responsabilidad: Toda la información encontrada en Bitfinanzas es dada con la mejor intención, esta no representa ninguna recomendación de inversión y es solo para fines informativos. Recuerda hacer siempre tu propia investigación.