PUNTOS IMPORTANTES:
- Modelos de inteligencia artificial descubrieron una vulnerabilidad crítica que amenaza con comprometer sitios web a escala global.
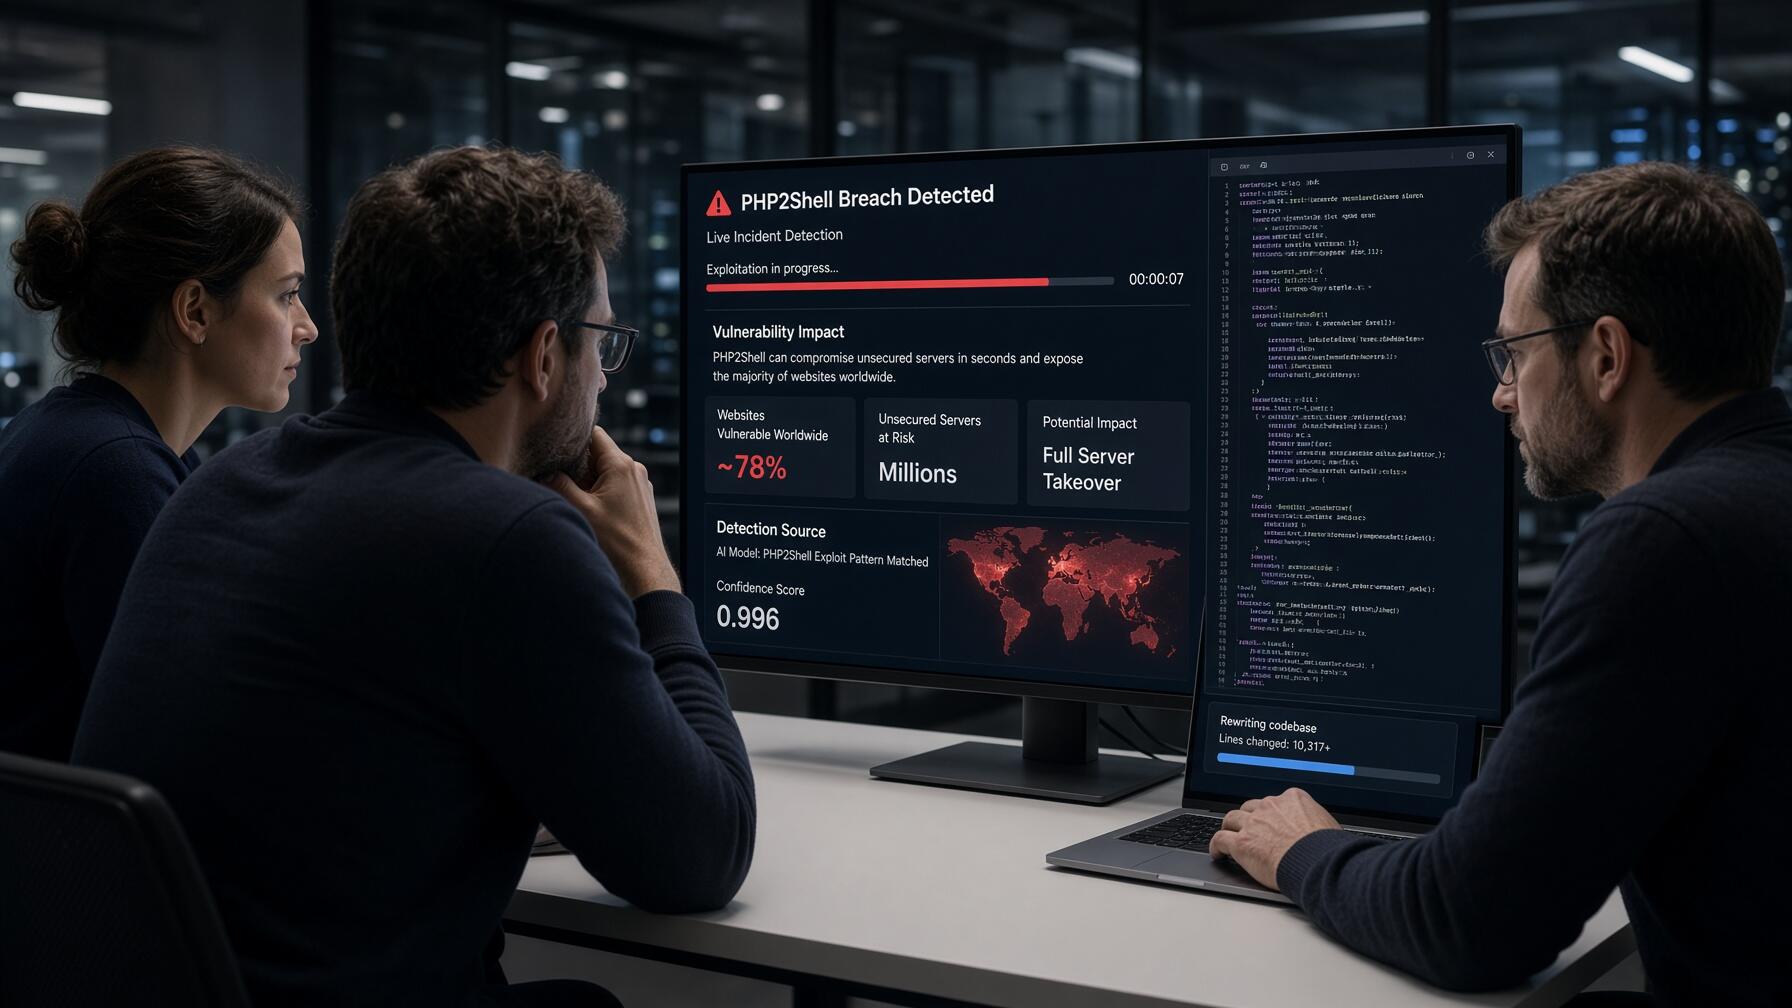
- La brecha PHP2Shell permite a piratas informáticos ejecutar código no autorizado en servidores desprotegidos en cuestión de segundos.
- Ingenieros modificaron más de 10.000 líneas de código en 200 archivos para blindar servidores informáticos desprotegidos tras una filtración.
El avance de la inteligencia artificial desató una emergencia de ciberseguridad a escala internacional. Los desarrolladores del lenguaje PHP, arquitectura que respalda hasta el 70% de los sitios web del mundo, revelaron el miércoles una vulnerabilidad crítica capaz de permitir a piratas informáticos tomar el control de servidores vulnerables.
Esta falla estructural permitiría a un atacante remoto sustraer bases de datos confidenciales o infectar a los usuarios que visiten plataformas afectadas. Administradores de sistemas de todo el mundo comenzaron a desconectar portales web preventivamente para evitar intrusiones masivas antes de la distribución de los parches oficiales.

El incidente, bautizado como PHP2Shell, compromete la gestión de memoria del sistema y puede ser explotado en cuestión de segundos mediante código no autorizado. La brecha representa la amenaza más grave afrontada por este ecosistema en más de una década, obligando a movilizar a expertos en seguridad informática.
Volker Dusch, ingeniero de seguridad de la fundación gestora del proyecto, comparó el fallo con Heartbleed, la histórica vulnerabilidad que desató una carrera frenética hace diez años. La facilidad para automatizar ataques algorítmicos amenaza con desatar una oleada de hackeos autónomos contra servidores desprotegidos.

Carrera contra el tiempo entre parches defensivos y exploits
Indicadores técnicos y alcance de la vulnerabilidad
- Alcance global del software afectado: Respalda hasta el 70% de las páginas web operativas.
- Dimensión de la reparación técnica: Abarca cerca de 200 archivos modificados y 10.000 líneas de código.
- Modelo de IA que descubrió la falla: Correspondió a GPT-5.6 Sol desarrollado por OpenAI.
El lanzamiento de parches defensivos inicia una competencia desigual donde los atacantes analizan las actualizaciones para diseñar métodos de vulneración. Las herramientas de inteligencia artificial aceleran este proceso de ingeniería inversa a una velocidad inédita, permitiendo a los atacantes diseñar scripts maliciosos en minutos tras publicarse el código de corrección.
El CEO de la firma de seguridad Calif, Thai Duong, advirtió sobre la facilidad de explotación al anticipar un caos operativo generalizado:
«Cualquiera podría tomar los parches, analizarlos con inteligencia artificial y publicar un script de ataque. Se desatará un auténtico infierno»
Auditorías financiadas por OpenAI y hallazgo del error histórico
El investigador Ryan Austin, de Calif, descubrió la vulnerabilidad en agosto con la asistencia del modelo GPT-5.6 Sol de OpenAI. La auditoría fue financiada por la propia creadora de ChatGPT como parte de un programa para localizar fallas críticas en código abierto mediante razonamiento algorítmico avanzado.

La anomalía permaneció oculta en el código durante décadas tras haber sido desestimada por considerarse teóricamente imposible de explotar. Sin embargo, la inteligencia artificial encontró una vía práctica: Austin demostró que bastan unas pocas decenas de peticiones al servidor para tomar el control de la memoria del sistema informático.
La intrusión requiere apenas segundos en servidores modestos y pocas horas en infraestructuras complejas. Este hallazgo confirmó que los modelos lingüísticos avanzados pueden transformar hipótesis académicas olvidadas en herramientas de intrusión inmediatas, obligando a los desarrolladores a revisar supuestos de seguridad obsoletos en arquitecturas de software tradicionales.
El 11 de agosto, Thai Duong contactó de urgencia a Volker Dusch para alertarle sobre la gravedad del problema. El ingeniero de PHP admitió la conmoción inicial al coordinar los trabajos de contingencia:
«Tuve un momento de pánico. Luego te calmas, dejas fluir la adrenalina y comienzas a solucionar»
Rápidamente se constituyó un grupo de trabajo colaborativo integrado por distribuidores de software y especialistas en ciberseguridad. El equipo Wiz de Alphabet (GOOGL) y analistas de OpenAI aportaron vectores de ataque adicionales descubiertos de forma independiente para desarrollar un parche de seguridad conjunto antes de que trascendiera públicamente.
Secreto industrial, filtración en redes y lanzamiento de emergencia
El cofundador de Wiz, Ami Luttwak, calificó el incidente como la vulnerabilidad de inteligencia artificial más grave jamás descubierta, cuya complejidad impedía detectarla sin asistencia automatizada. Los investigadores mantuvieron el secreto bajo estricta confidencialidad para evitar filtraciones a organizaciones cibercriminales durante el diseño de la solución técnica.
La magnitud de la reparación técnica resultó titánica, requiriendo modificar cerca de 200 archivos de programación y redactar más de 10.000 líneas de código. Los ingenieros trabajaron contrarreloj para blindar el núcleo del software, conscientes de que cualquier error de diseño amenazaba con comprometer la estabilidad de internet.
La fecha de despliegue estaba fijada para el 22 de octubre, pero una filtración en el portal Hacker News el martes precipitó los acontecimientos. Ante el riesgo inminente de ataques globales, los desarrolladores de PHP adelantaron los plazos para publicar la actualización de emergencia de forma inmediata.
Volker Dusch justificó la publicación anticipada al priorizar la defensa de servidores:
«Buscamos un equilibrio adecuado para informar a los defensores sin dar demasiado tiempo a los atacantes para desarrollar métodos de explotación»
FAQs
La falla crítica PHP2Shell afecta a la arquitectura que respalda hasta el 70% de los sitios web del mundo, debido a que compromete la gestión de memoria y permite a atacantes remotos tomar el control total de los servidores. Por consiguiente, esta brecha estructural representa la amenaza más grave afrontada por el ecosistema de software en más de una década, obligando a desconectar portales preventivamente.
El error histórico fue descubierto por investigadores que utilizaron el modelo GPT-5.6 Sol de OpenAI, ya que la inteligencia artificial logró encontrar una vía práctica de explotación en un fallo desestimado durante décadas. Asimismo, los expertos advierten que las herramientas algorítmicas aceleran la ingeniería inversa, puesto que permiten a los ciberdelincuentes diseñar scripts maliciosos en pocos minutos tras publicarse los parches.
Los desarrolladores adelantaron el lanzamiento de la corrección de emergencia, a pesar de que la fecha inicial estaba programada para el 22 de octubre. En consecuencia, una filtración prematura en el portal Hacker News precipitó la actualización, la cual requirió modificar unos 200 archivos y redactar más de 10.000 líneas de código para blindar internet.
Descargo de responsabilidad: Toda la información encontrada en Bitfinanzas es dada con la mejor intención, esta no representa ninguna recomendación de inversión y es solo para fines informativos. Recuerda hacer siempre tu propia investigación.